

VPS güvenlik kontrol listesi: kurulumdan sonraki 10 adım
Yeni bir sunucuyu ilk saatte güvenli hâle getirin: güncellemeler, SSH anahtarı, güvenlik duvarı, Fail2ban, yedekleme ve izleme.
Rehberler · 3 dk okuma

İnternete açılan her sunucu, ilk dakikadan itibaren otomatik taramalarla karşılaşır. İyi haber: birkaç temel adım saldırıların büyük bölümünü etkisiz kılar. Aşağıdaki liste Ubuntu/Debian için yazılmıştır; RHEL tabanlı sistemlerde karşılıkları benzerdir.
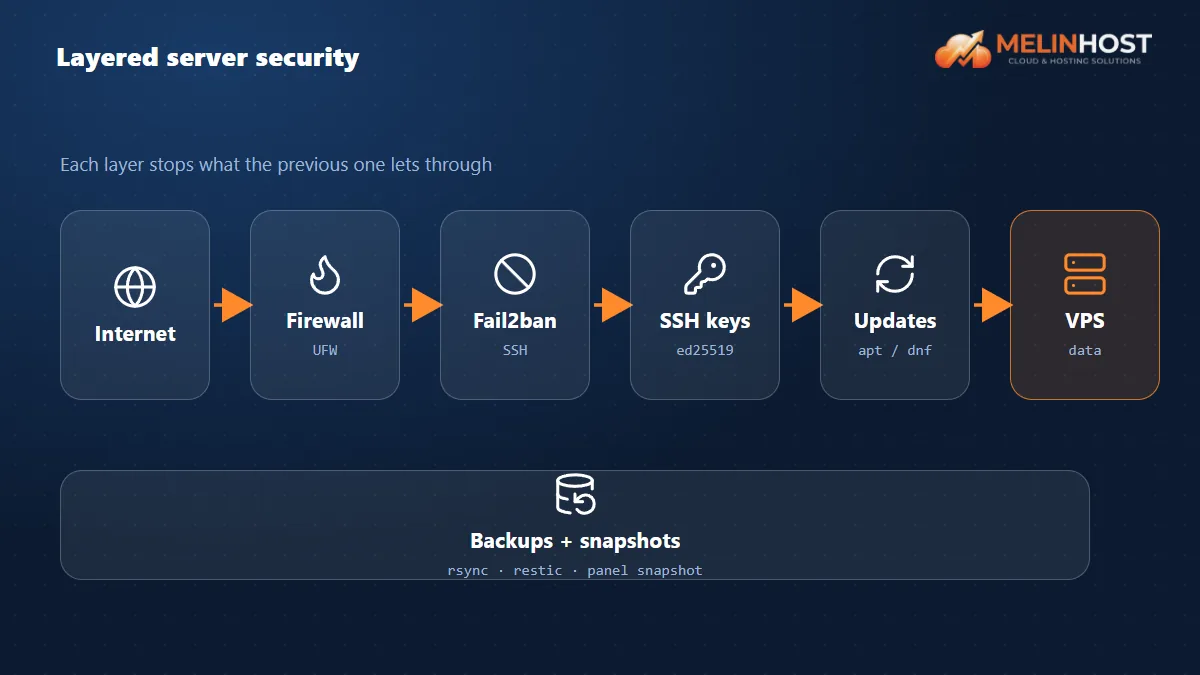
1. Sistemi güncelleyin
sudo apt update && sudo apt upgrade -yOtomatik güvenlik güncellemelerini açın: sudo apt install -y unattended-upgrades
2. Root yerine sudo yetkili bir kullanıcıyla çalışın
adduser deploy
usermod -aG sudo deploy
3. SSH anahtarıyla giriş yapın
Anahtar oluşturup sunucuya kopyalayın (adımlar için SSH ile bağlanma). Anahtarla girişi doğruladıktan sonra /etc/ssh/sshd_config içinde PasswordAuthentication no ve PermitRootLogin no ayarlayıp sudo systemctl restart ssh çalıştırın.
Dikkat: Parola girişini kapatmadan önce yeni bir oturumda anahtarla girebildiğinizi mutlaka test edin.
4. Güvenlik duvarını açın
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw allow OpenSSH
sudo ufw allow 80,443/tcp
sudo ufw enable
5. Fail2ban ile kaba kuvveti engelleyin
sudo apt install -y fail2ban
sudo systemctl enable --now fail2ban
sudo fail2ban-client status sshd
6. Gereksiz servisleri kapatın
sudo ss -tulpn ile dinleyen servisleri listeleyin; kullanmadıklarınızı durdurun ve kaldırın. Veritabanı portlarını (3306, 5432) internete açmayın.
7. SSH portunu ve girişleri izleyin
Son girişleri last ile, başarısız denemeleri sudo journalctl -u ssh --since today ile kontrol edin. Portu değiştirmek güvenlik sağlamaz ama günlük gürültüsünü azaltır.
8. Yedekleme düzeni kurun
Önemli veriyi düzenli olarak sunucu dışına kopyalayın (rsync, restic, borg). Riskli değişikliklerden önce panelden snapshot alın; ancak snapshot tek başına yedek değildir.
9. Zaman ve günlükler
Doğru saat için timedatectl ile NTP’nin açık olduğunu doğrulayın. Disk dolmasın diye günlüklerin döndürüldüğünden (logrotate) emin olun.
10. Uygulama katmanını da sıkılaştırın
- Web uygulamalarını güncel tutun ve yönetici panellerini IP ile sınırlayın ya da iki adımlı doğrulama ekleyin.
- Docker kullanıyorsanız yayınlanan portlara dikkat edin (bkz. Docker kurulumu).
- Parolaları bir parola yöneticisinde tutun; hesabınızda da iki adımlı doğrulamayı açın.
Kontrol listesi
| Adım | Tamamlandı mı? |
|---|---|
| Güncelleme + otomatik güvenlik güncellemeleri | ☐ |
| Sudo yetkili kullanıcı, root girişi kapalı | ☐ |
| SSH anahtarı, parola girişi kapalı | ☐ |
| Güvenlik duvarı (yalnızca gerekli portlar) | ☐ |
| Fail2ban | ☐ |
| Yedekleme + snapshot | ☐ |
Sunucunuzun ele geçirildiğinden şüpheleniyorsanız VPS hacklendiyse yapılacaklar rehberine bakın.
Melinhost ile başlayın
Bulut sunucularımızı panelden yönetebilir, snapshot alabilir ve gerektiğinde temiz bir kurulumla yeniden başlayabilirsiniz. Bulut sunucu paketlerimizi inceleyin.


